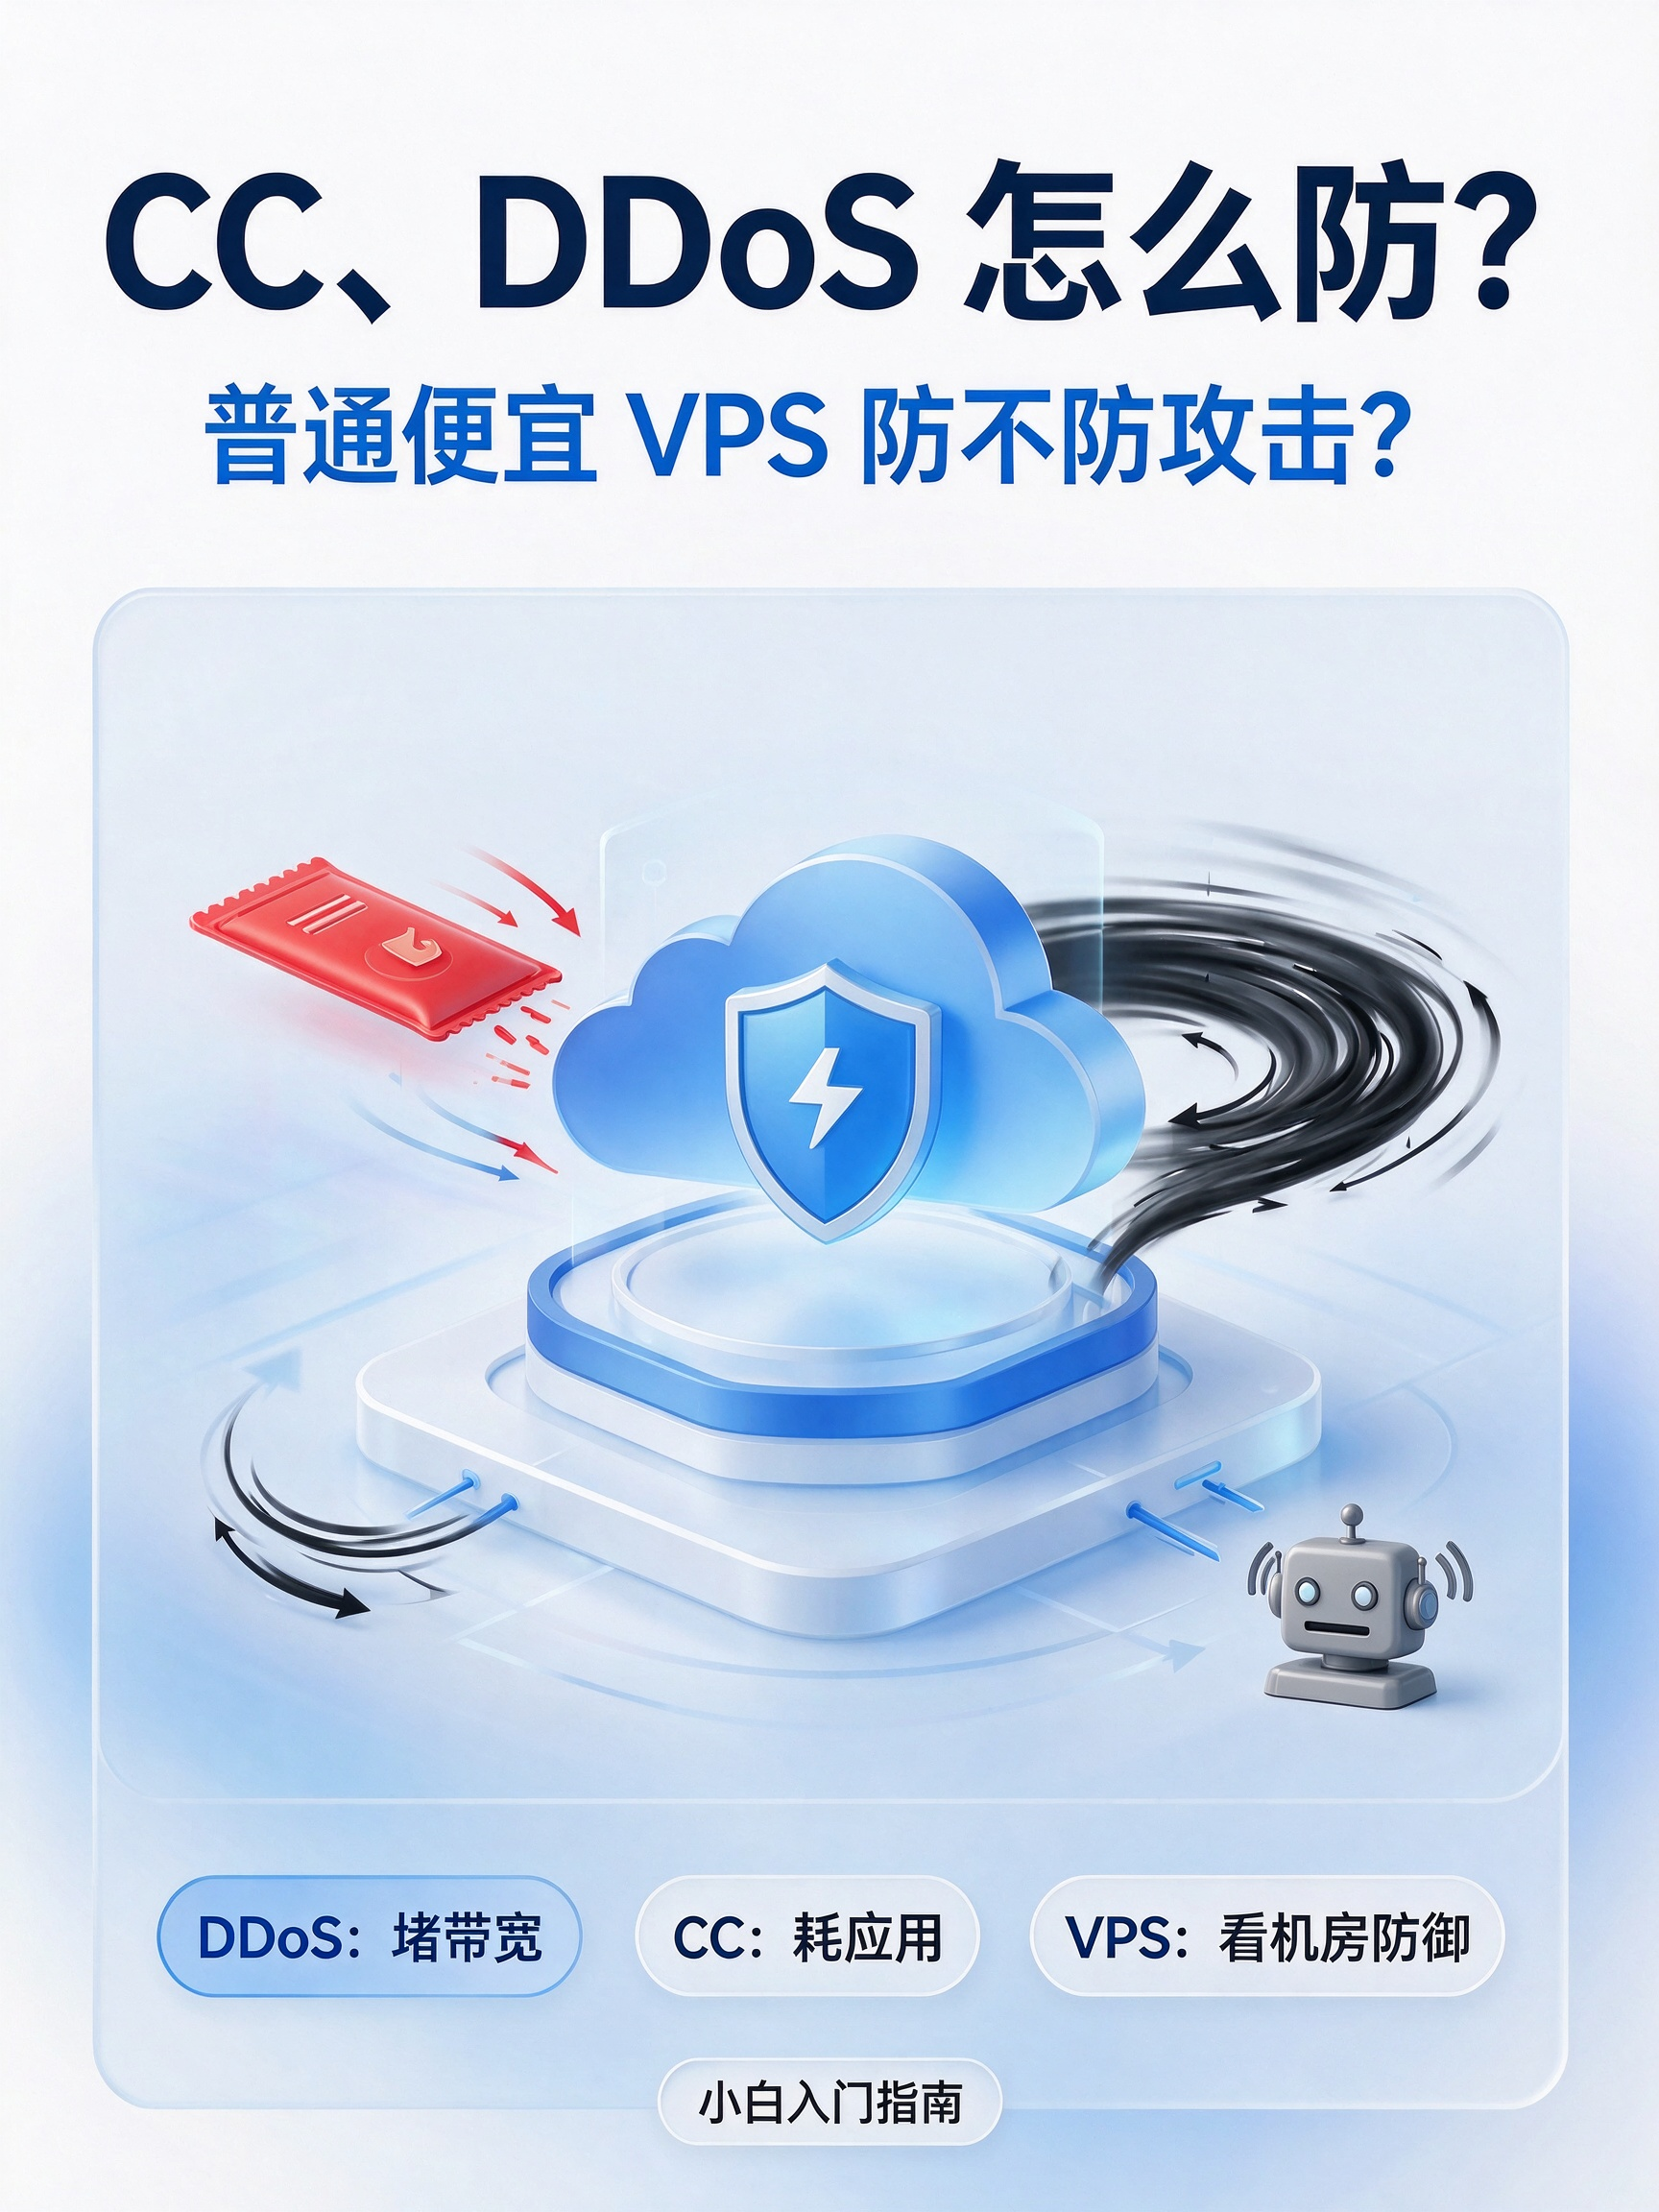
什么是 CC、DDoS,普通便宜 VPS 防不防攻击
- 阅读
- 2,446次浏览
- 字数
- 2,336全文
- 时长
- 约 8 分钟估计阅读
很多新手买 VPS、搭网站、跑服务,总会听到 CC、DDoS 这两个词,商家宣传页写着"自带防御",但一被打直接打不开、IP 被黑洞。本文用大白话讲清楚,不搞晦涩术语。
一、先搞懂:DDoS 是什么
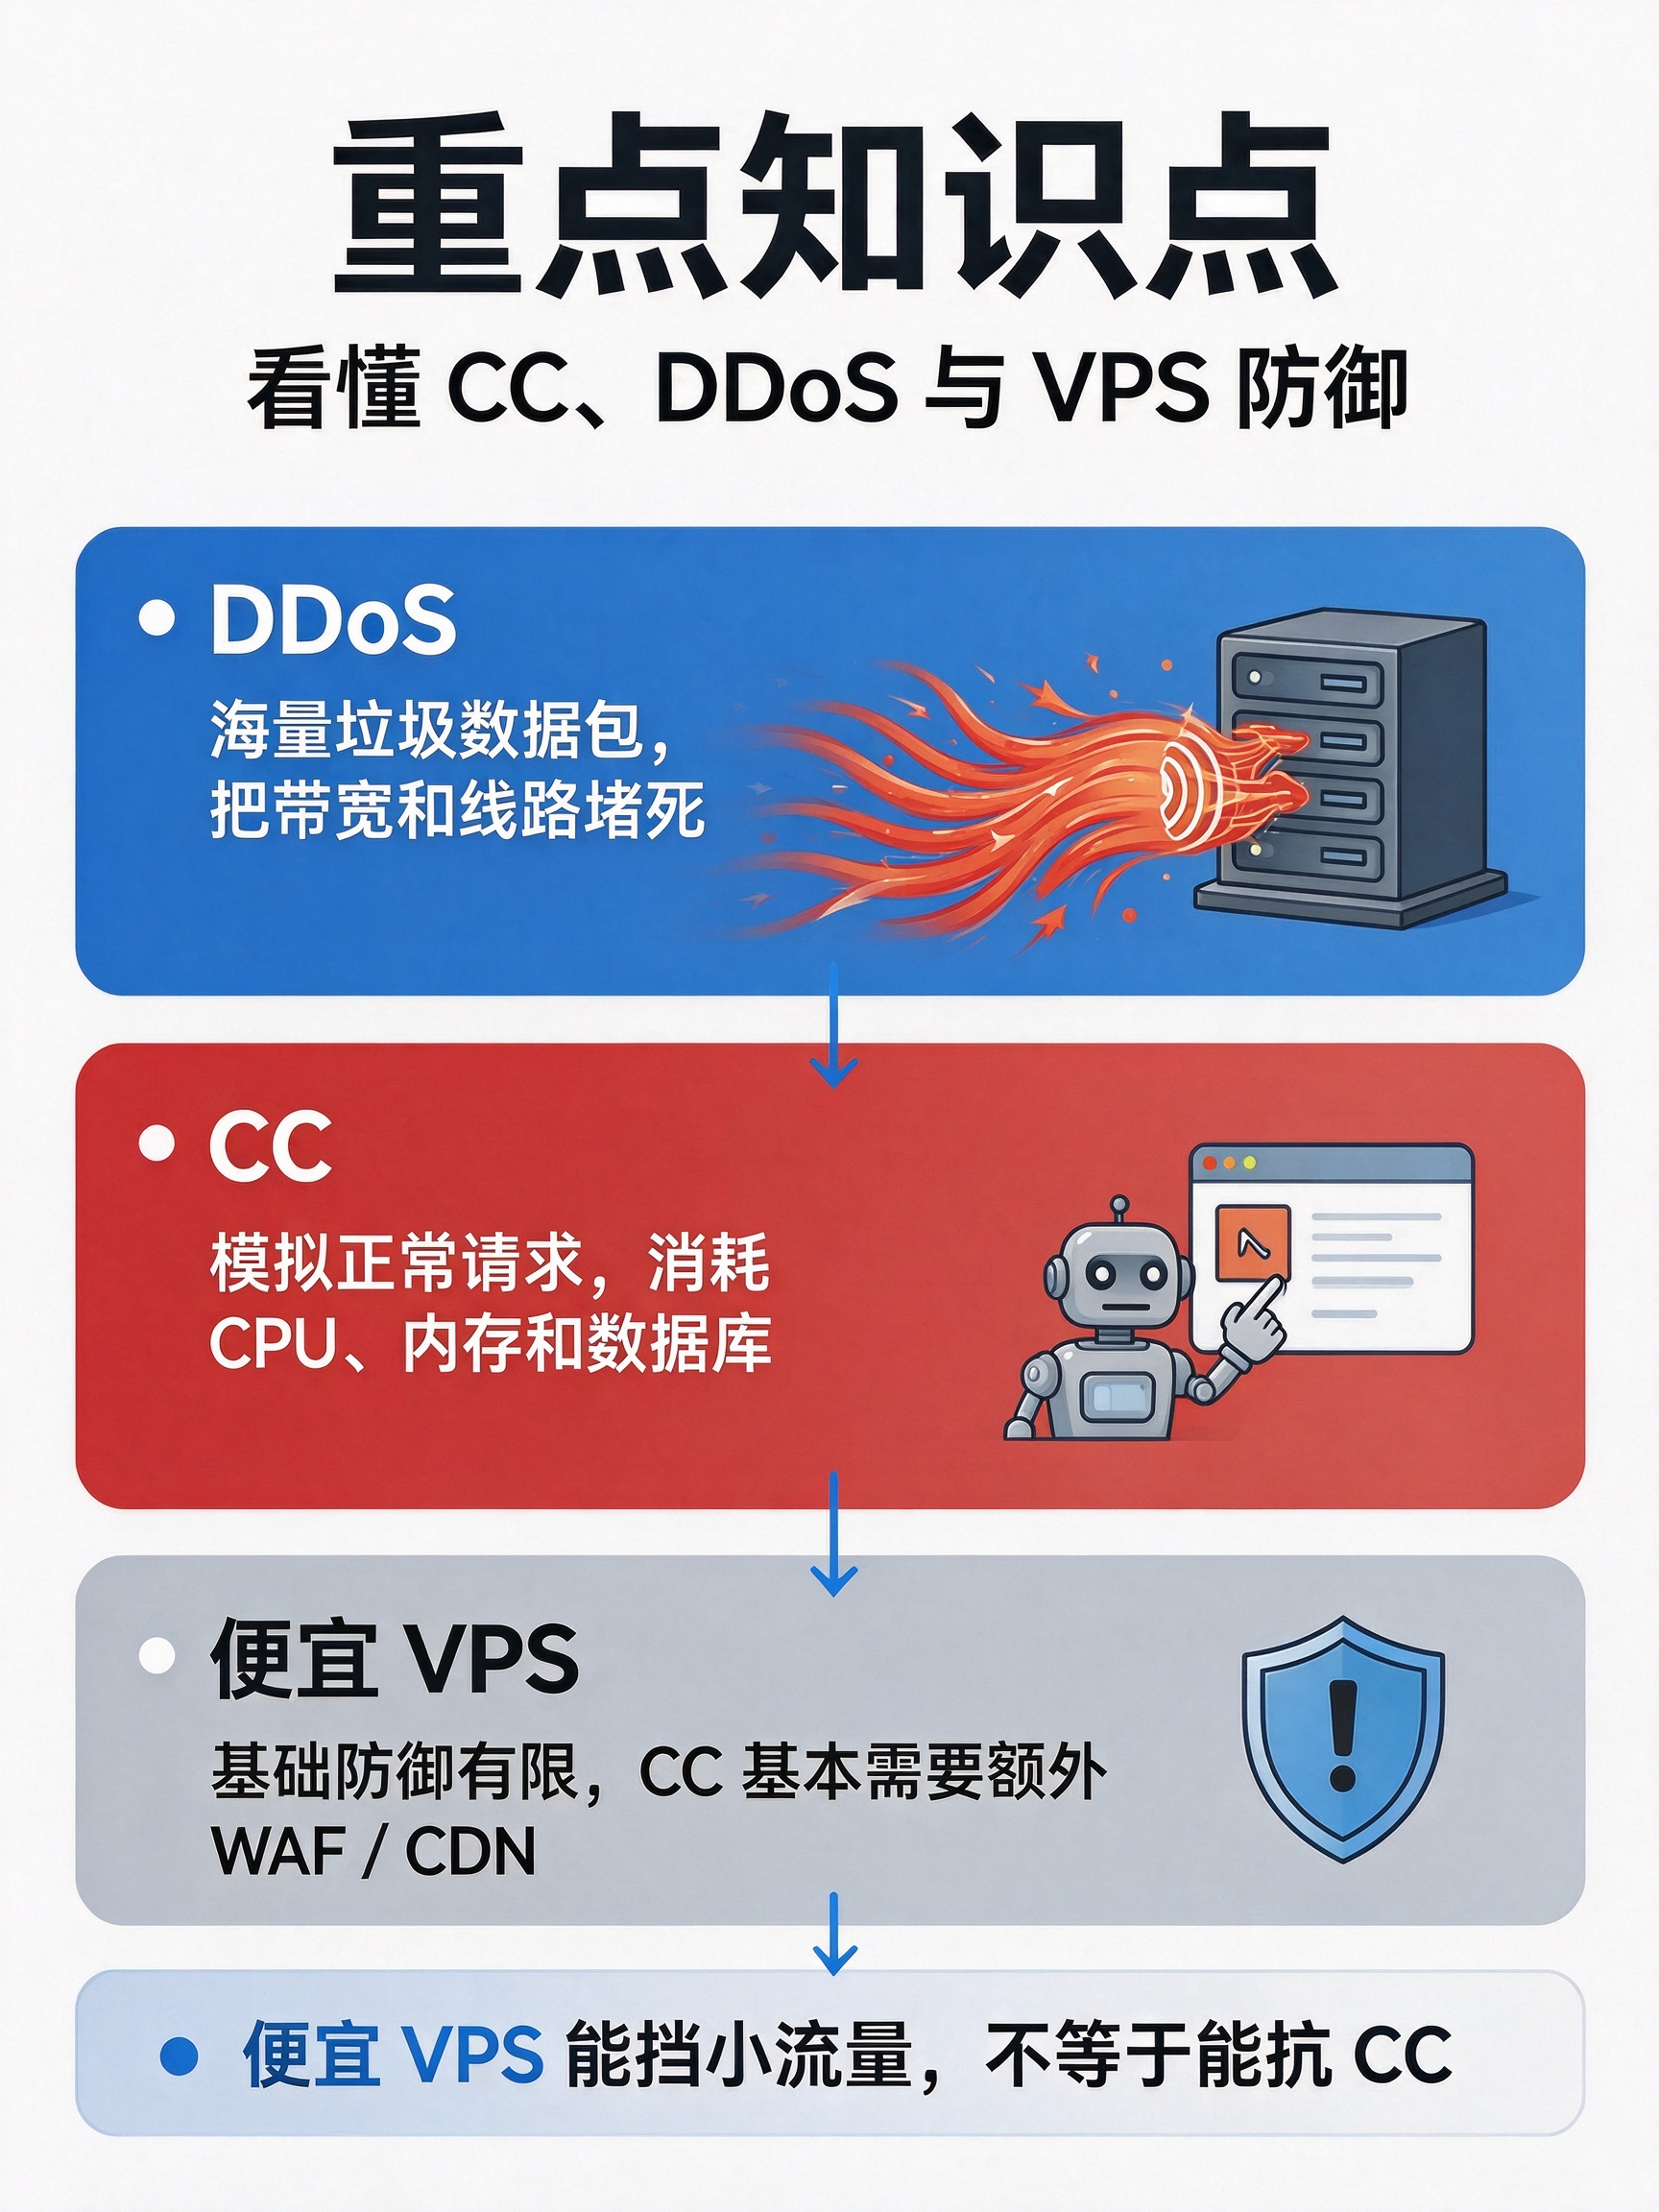
DDoS 全称分布式拒绝服务攻击。简单一句话:用海量垃圾数据包把你的服务器带宽、机房线路堵死。
打个比方:你的小店门口只有一条小路,正常顾客可以进来。攻击者调动成千上万的机器人,疯狂往这条路上挤,路上全是无效垃圾包,真正的访客根本进不来,店等于关门。
它攻击的是网络层,常见的有 UDP 洪水、SYN 洪水。特征很明显:流量瞬间暴涨,带宽直接跑满,哪怕你服务器 CPU、内存一点都不高,网站照样打不开。
重点:DDoS 拼的是机房清洗带宽。如果攻击流量超过机房能扛的上限,机房为了保护整个机房不瘫痪,会直接把你的 IP 拉黑,也就是大家常说的黑洞,一段时间内所有人都访问不了你的 VPS。
二、CC 攻击是什么?它属于 DDoS 的一种
CC 全称 Challenge Collapsar,属于七层应用层攻击,专门针对网站、网页、接口,是新手踩坑最多的一种攻击。
继续用小店举例:攻击者不堵马路,而是安排一大堆人,伪装成正常顾客,不停进店、翻商品、查订单、提交表单。这些人行为看着和真实用户一模一样,店员(服务器)不得不挨个接待,最后 CPU、内存、数据库被占满,忙不过来,真正的客人来了也没人搭理。
它和 DDoS 最大区别:
** DDoS: ** 堆流量,堵带宽,数据包大多是无效垃圾包,一眼就能看出流量异常;
** CC: ** 请求看着很正常,就是反复刷页面、刷接口,流量不一定很大,但非常耗服务器 CPU 和数据库,很难靠单纯机房流量清洗识别出来。
很多人疑惑:为什么带宽没跑满,网站就是卡、打不开?大概率就是 CC 攻击。
三、重点问题:便宜 VPS,到底防不防 CC、DDoS?
先说结论:绝大多数低价 VPS,只有很弱的基础网络层防护,基本防不住 CC;稍微大一点的 DDoS 也扛不住。
拆开讲清楚:
商家说的"自带 DDoS 防护",大多只防 3/4 层简单洪水几十块、十几块一年的便宜 VPS,机房自带的基础清洗,只能挡很小的、简单的 SYN、小包洪水。比如几 G 以内的攻击,勉强帮你过滤。一旦攻击流量超过它的阈值,直接触发黑洞。而且这个基础防护不包含 CC 防护,CC 是网页层面的攻击,机房清洗机器分不清"正常用户"和"CC 机器人",不会帮你拦。
CC 几乎不能靠 VPS 本身、机房自带防御搞定CC 是模拟正常网页请求,防火墙、机房流量清洗很难区分。就算你服务器装防火墙、Fail2ban 拉黑 IP,攻击者可以不停换代理 IP,拉黑一批再来一批,效果很有限。想防 CC,一般需要 WAF、CDN、验证码、限流规则这类应用层防护。
不是所有便宜 VPS 都完全一样少数国外机房(比如 OVH 这类)低价机自带的基础清洗容量会高一点,但依然不代表能抗 CC,遇到大流量 DDoS 照样黑洞。商家如果单独标注"高防 VPS",价格一般会贵很多,这种才是专门加了大流量清洗集群的机器,和普通廉价 VPS 不是一回事。
四、小白实用建议,避坑不踩雷
如果你只是搭个人博客、小工具、自用服务,几乎没人会专门打你,普通便宜 VPS 够用,不用焦虑;
如果你要做容易招攻击的业务:游戏服、资源站、引流站、API 服务,别指望便宜 VPS 硬扛攻击;
低成本防护方案(适合小白):域名接入 CDN(比如 Cloudflare 免费版),把源站 IP 隐藏起来。CDN 节点帮你过滤 CC 和小 DDoS,这是普通人性价比最高的办法;
不要迷信商家"自带防御"宣传,下单前问清楚两个关键点:
基础清洗阈值多少 G?超过之后会不会黑洞、黑洞多久释放?
防护是否包含七层 CC 防护?绝大多数低价机答案都是:不包含。
就算有防护,也不是万能的。攻击流量超过防护上限,任何普通 VPS 都会下线。
五、FAQ 常见疑问
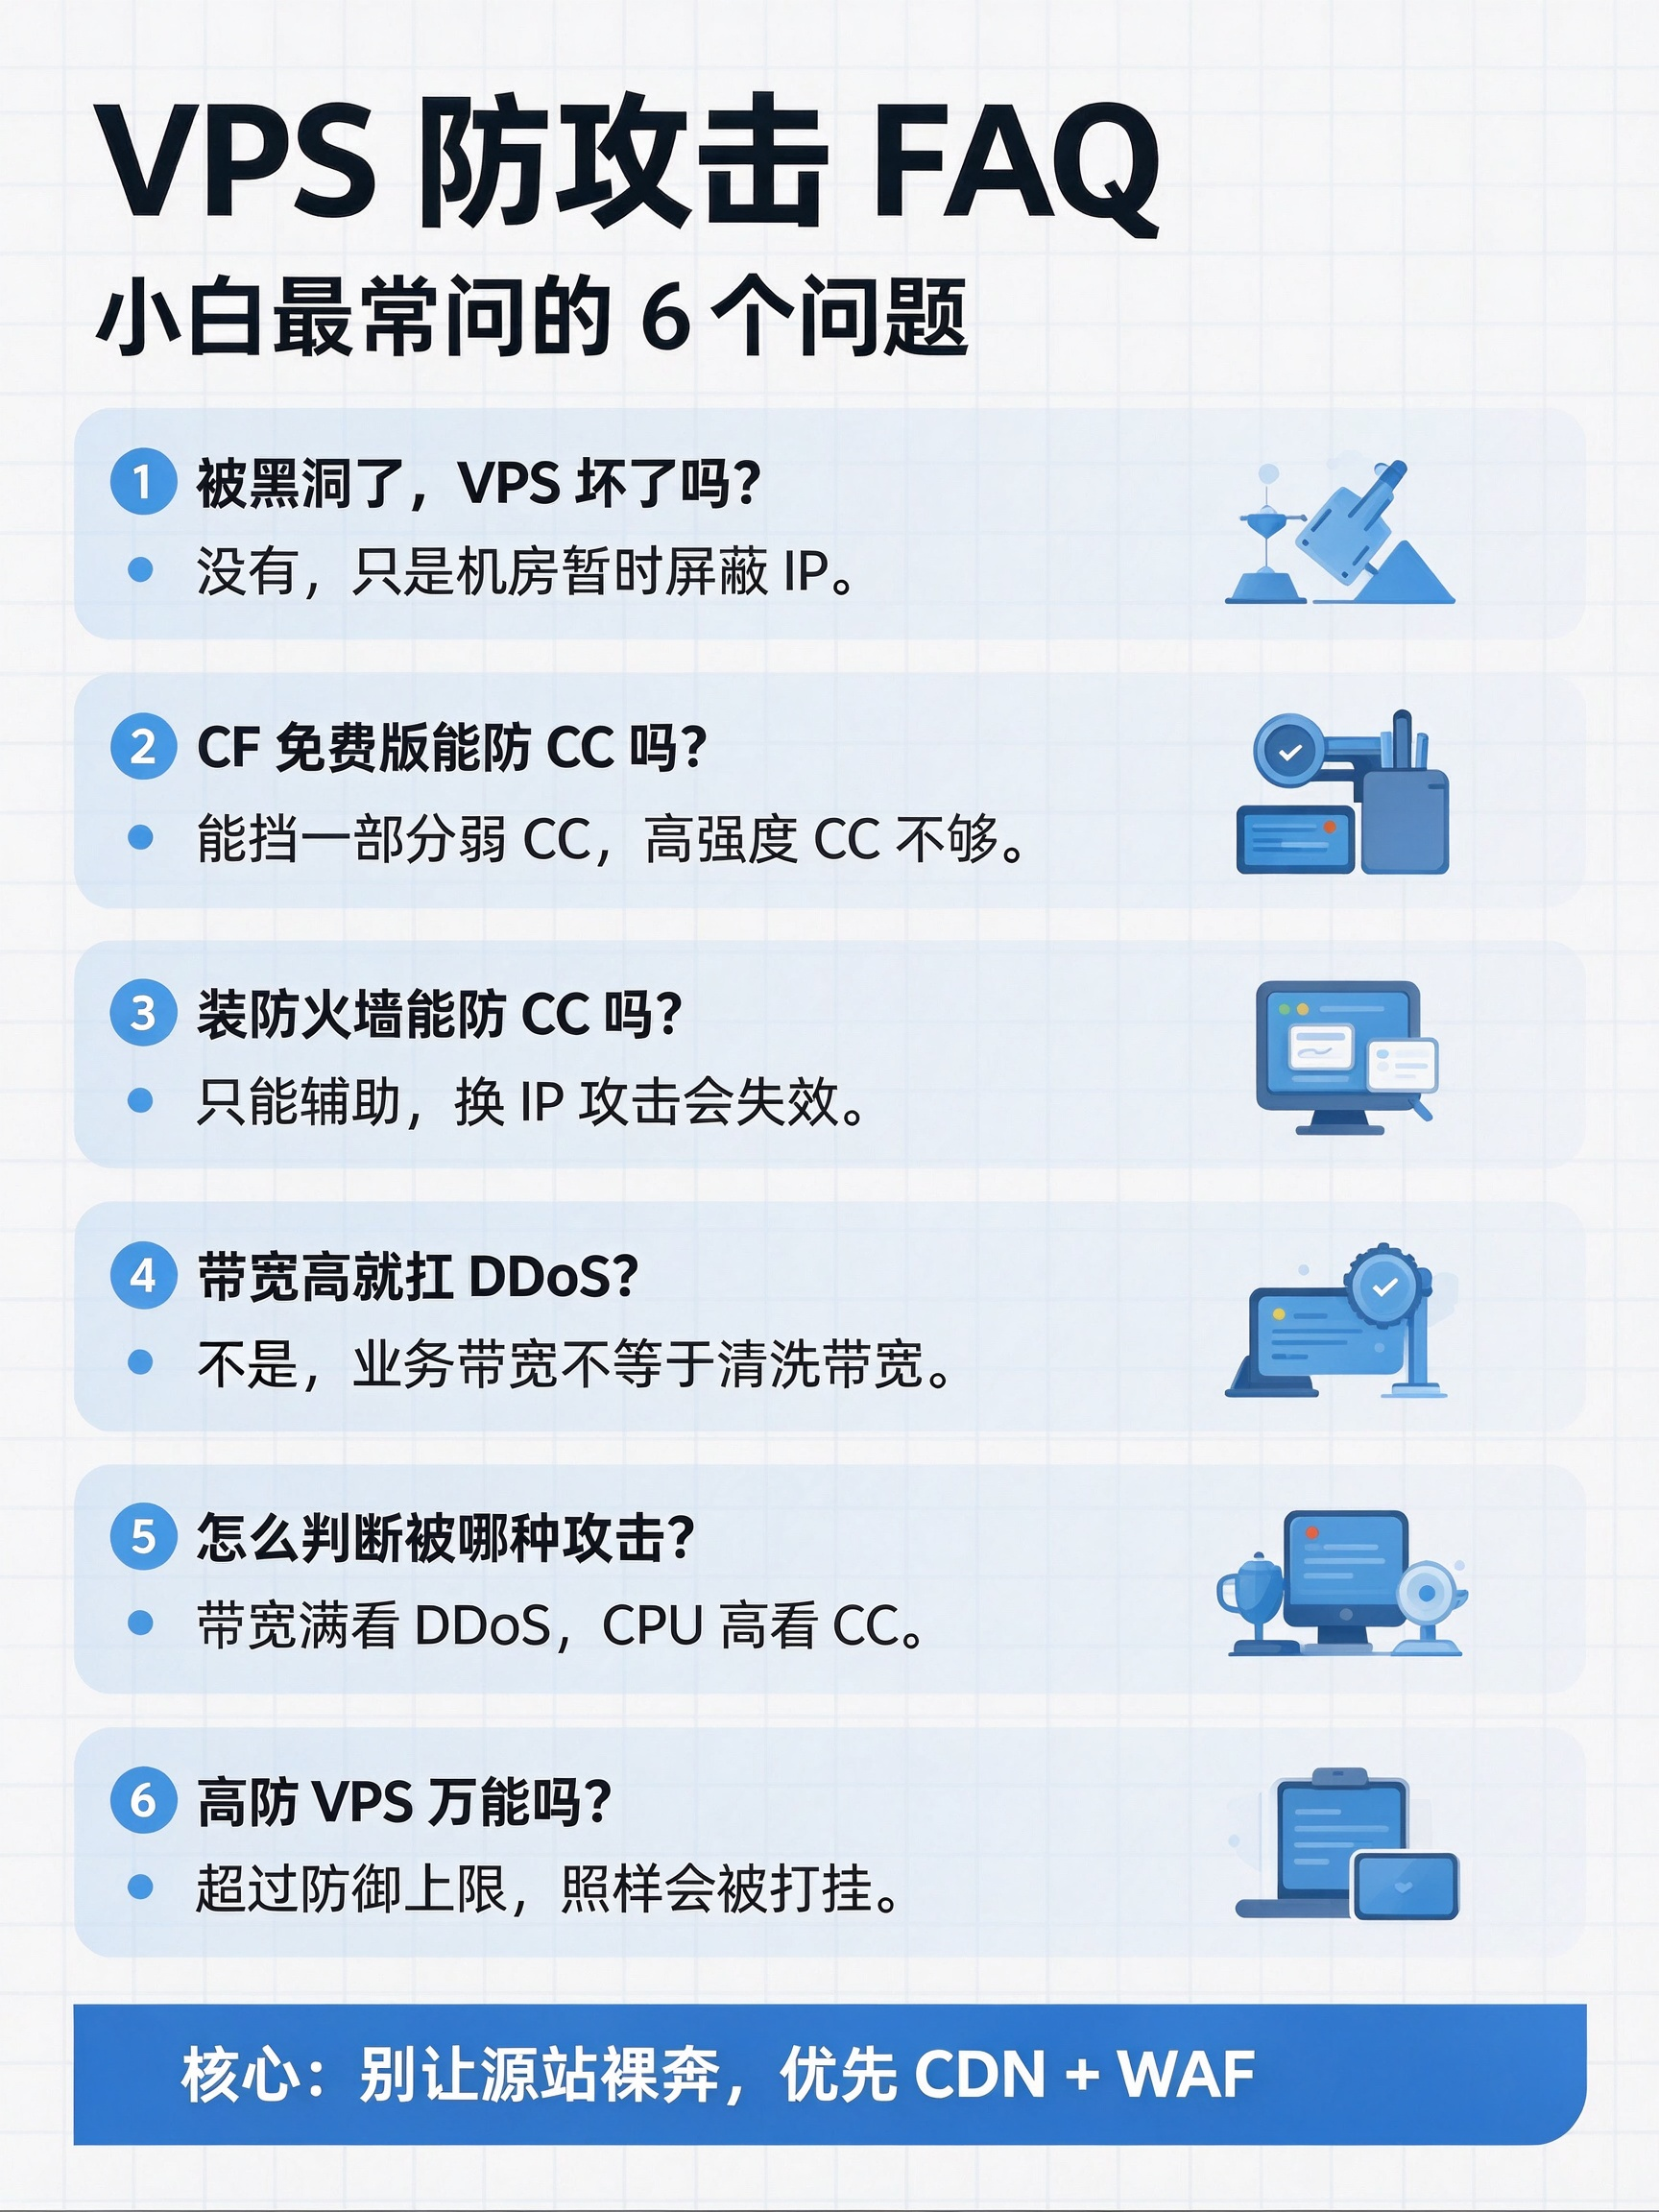
Q1:被 DDoS 黑洞了,是 VPS 坏了吗?
不是机器坏了。黑洞是机房的保护机制,简单说就是暂时把你的 IP 屏蔽,防止攻击连累机房里其他用户。一般等攻击停止、黑洞时长结束后自动恢复,部分商家支持手动解封。黑洞期间 VPS 本身系统还在跑,只是外面连不上。
Q2:Cloudflare 免费版能防 CC 吗?
能挡一部分弱 CC,对简单的刷页面、爬虫 CC 效果不错,但高强度 CC、针对性 CC 免费版扛不住。免费版没有复杂的智能防护,攻击者高频换 UA、代理 IP、模拟正常浏览行为,依然能打穿。适合个人站、小流量站,不适合容易招攻击的业务。
Q3:装防火墙、Fail2ban 可以防 CC 吗?
只能挡少量固定 IP 的 CC。如果攻击者用大量代理/IP 池轮询,拉黑一个 IP 马上换一个,很快就失效。它是辅助手段,不能当主力 CC 防护。
Q4:高防 VPS 是不是就永远不会被打挂?
不是。高防只是清洗带宽更大,有七层 WAF 的会多一层 CC 防护。一旦攻击流量超过它标注的防护上限,照样黑洞、打瘫痪。买的时候看清楚是"3-4 层流量防护"还是包含七层 CC。
Q5:我的 VPS 带宽很高,是不是就能扛 DDoS?
完全不是。VPS 标注的带宽是正常业务带宽,和机房清洗带宽是两码事。哪怕你机器是 100M 带宽,来一个 5G 的 DDoS,机房线路直接堵死,和你本机带宽大小无关。
Q6:怎么简单判断我是被 DDoS 还是 CC?
看两个地方:
**DDoS:**监控里带宽瞬间跑满,CPU 内存可能很低,所有端口(网站、SSH)都很难连上;
**CC:**带宽不高,但 CPU/数据库负载飙升,SSH 大概率还能登录,只是网页打开很慢或者 502。
Q7:商家说"自带防护不限 G"靠谱吗?
小白尽量别信。很多是共享清洗池,多人共用,攻击一来先把你丢黑洞;还有的只防小包,大包 UDP、TCP 洪水直接不处理。优先问清楚:是独享清洗还是共享、超阈值策略、黑洞时长。
Q8:隐藏源站 IP 就不会被打了吗?
能大幅降低被直接打源的概率,但不是绝对安全。如果攻击者挖到你的真实 IP,依然可以直接攻击 VPS。所以不要把源 IP 随便对外发、不要在源码、邮件头泄露 IP。
Q9:我只是搭个个人博客,有必要买高防吗?
绝大多数情况没必要。个人博客几乎不会引来攻击,普通便宜 VPS + CF 免费 CDN 足够。高防溢价很高,属于闲置浪费。
Q10:CC 攻击违法吗?
是的,DDoS、CC 都属于网络攻击,未经授权攻击他人服务器是违法行为,不要去尝试。
Q11:CDN 接入之后,还能直接用 IP 访问源站吗?
不建议保留。最好在防火墙里限制,只放行 CDN 节点 IP,禁止公网直接访问源站,避免绕过 CDN 直接打源。
六、一句话总结
DDoS 是堵路,拼带宽;CC 是假装客人疯狂进店,耗服务器算力。便宜 VPS 一般只能挡很小的简单 DDoS,基本原生防不住 CC;想要稳定抗攻击,要么上付费高防,要么用 CDN/WAF 做前置防护。