玩机系列之:移动端webssh(Nexus Terminal)
- 阅读
- 1,046次浏览
- 字数
- 491全文
- 时长
- 约 2 分钟估计阅读
前言
假期有些时候没有带电脑,但是又要应付突然的服务器管理,解放独立站运营的假期,所以找到了这么一个非常好的软件 星枢终端(Nexus Terminal)
概述
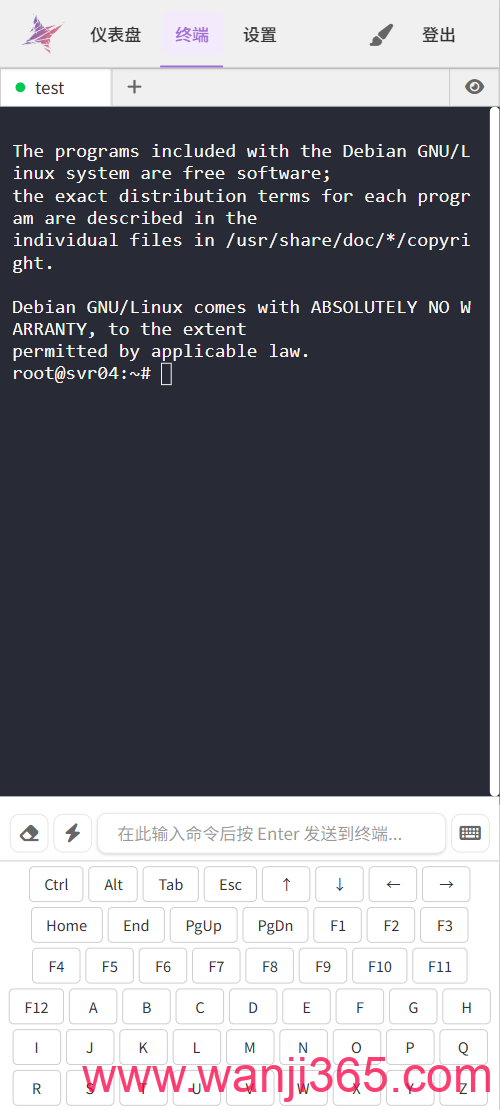
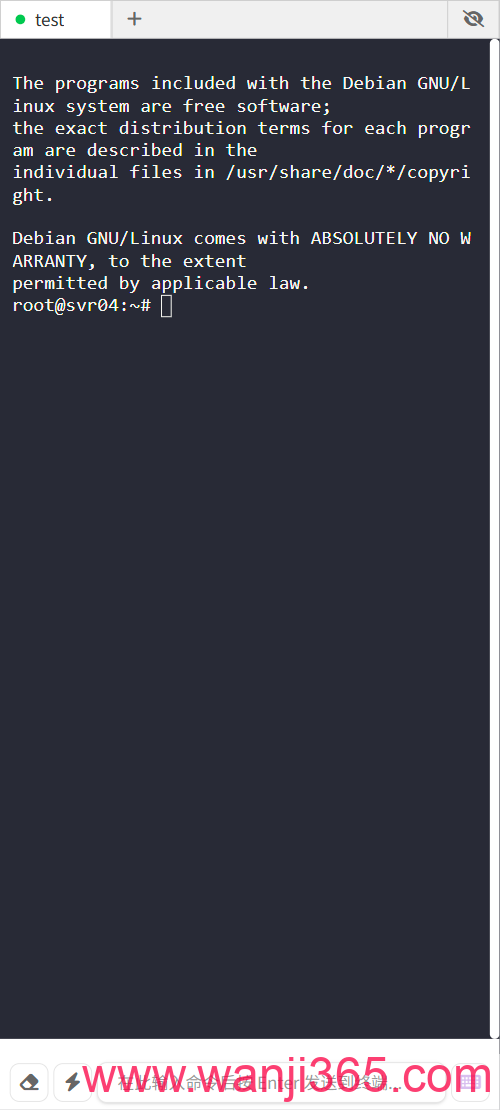
星枢终端(Nexus Terminal) 是一款现代化、功能丰富的 Web SSH / RDP / VNC 客户端,致力于提供高度可定制的远程连接体验。提供独立的本地桌面端。
示例图
| 示例图01 | 示例图02 |
|---|---|
 |
 |
功能特性
- 多标签页管理 SSH 与 SFTP 连接
- 支持 RDP/VNC 协议
- 支持 PWA
- 采用 Monaco Editor,支持在线编辑文件
- 集成多重登录安全机制,包括人机验证(hCaptcha、Google reCAPTCHA)与双因素认证(2FA)
- 高度可定制的界面主题与布局风格
- 内置简易 Docker 容器管理面板,便于容器运维
- 支持 IP 白名单与黑名单,异常访问自动封禁
- 通知系统(如登录提醒、异常告警)
- 审计日志,全面记录用户行为与系统变更
- 基于 Node.js 的轻量级后端,资源占用低
- 内置心跳保活机制,确保连接稳定
部署步骤
需要新建一个目录和两个文件分别是 .env 和 docker-compose.yml
.env 文件内容
# local/docker
DEPLOYMENT_MODE=docker

RDP_SERVICE_URL_DOCKER=ws://rdp:8081

RDP_SERVICE_URL_LOCAL=ws://localhost:8081
docker-compose.yml 文件内容
services:
  frontend:
    image: heavrnl/nexus-terminal-frontend:latest
    container_name: nexus-terminal-frontend
    ports:
      - "127.0.0.1:8080:80"
    depends_on:
      - backend
      - rdp
    networks:
      - nexus-terminal-network

  backend:
    image: heavrnl/nexus-terminal-backend:latest
    container_name: nexus-terminal-backend
    env_file:
      - .env
    environment:
      NODE_ENV: production
      PORT: 3001
      RDP_BACKEND_API_BASE: http://rdp:9090
    volumes:
      - ./data:/app/data
    networks:
      - nexus-terminal-network

  rdp:
    image: heavrnl/nexus-terminal-rdp
    container_name: nexus-terminal-rdp
    environment:
      GUACD_HOST: guacd
      GUACD_PORT: 4822
      API_PORT: 9090
      GUAC_WS_PORT: 8081
      FRONTEND_URL: http://frontend
      MAIN_BACKEND_URL: http://backend:3001
      NODE_ENV: production
    networks:
      - nexus-terminal-network
    depends_on:
      - guacd
      - backend

  guacd:
    image: guacamole/guacd:latest
    container_name: nexus-terminal-guacd
    networks:
      - nexus-terminal-network
    restart: unless-stopped

networks:
  nexus-terminal-network:
    driver: bridge
    name: nexus-terminal-network
    enable_ipv6: true
    ipam:
      config:
        - subnet: fd01::/80
          gateway: fd01::1
nginx 反代设置
#PROXY-START/

location / {
    proxy_http_version 1.1;
    proxy_set_header Upgrade $http_upgrade;
    proxy_set_header Connection "upgrade";
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_set_header X-Forwarded-Proto $scheme;
    proxy_set_header Host $http_host;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header Range $http_range;
    proxy_set_header If-Range $http_if_range;
    proxy_redirect off;
    proxy_pass http://127.0.0.1:8080;
}

#PROXY-END/
全部准备好之后执行 docker compose up -d
本文为本站原创,仅供学习与参考。转载请注明出处;文中观点与所涉产品信息以官方发布为准。